NAZARE
각 사업장의 데이터와 권한을 구분합니다.
NAZARE는 기업·사업장별 독립 운영 공간을 구성하고, 팀과 사용자에게 필요한 설비·메뉴 접근을 설정합니다. 여러 현장을 운영할 때도 생산 데이터와 현장 노하우의 공유 범위를 명확히 정할 수 있습니다.
제품 기능 자세히 보기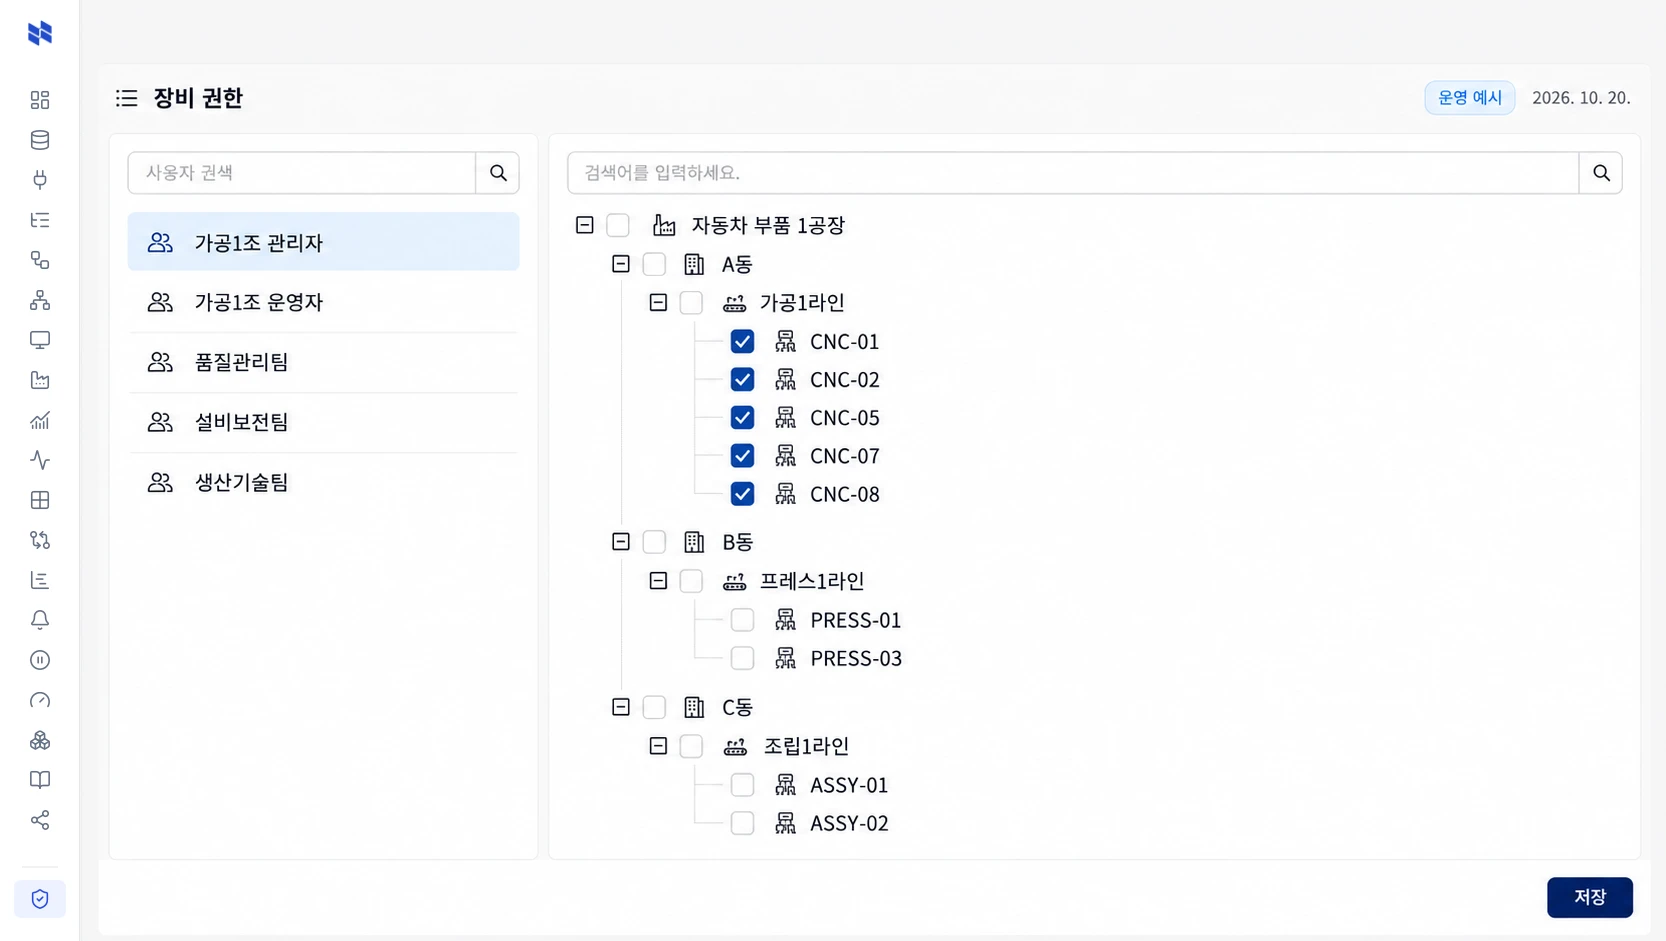
제품
NAZARE는 사업장·사용자별 데이터 접근을 구분하고, NAVIS에는 업무에 필요한 자료·도구와 승인자를 연결합니다. 여러 현장의 분리 운영과 실행 권한을 살펴보세요.
NAZARE + NAVIS
사업장·기업별 데이터와 설정 분리
팀·사용자가 볼 설비와 메뉴 지정
업무에 필요한 자료·도구와 승인자 연결
누가 승인했고 무엇이 바뀌었는지 확인
NAZARE
NAZARE는 기업·사업장별 독립 운영 공간을 구성하고, 팀과 사용자에게 필요한 설비·메뉴 접근을 설정합니다. 여러 현장을 운영할 때도 생산 데이터와 현장 노하우의 공유 범위를 명확히 정할 수 있습니다.
제품 기능 자세히 보기NAVIS
NAVIS에는 담당 업무에 필요한 자료와 도구를 연결하고, 실행 요청을 확인할 승인자를 정합니다. 승인된 설비 제어는 NAZARE를 통해 전달하며, 실행 결과를 확인해 운영 기록으로 남깁니다.
제품 기능 자세히 보기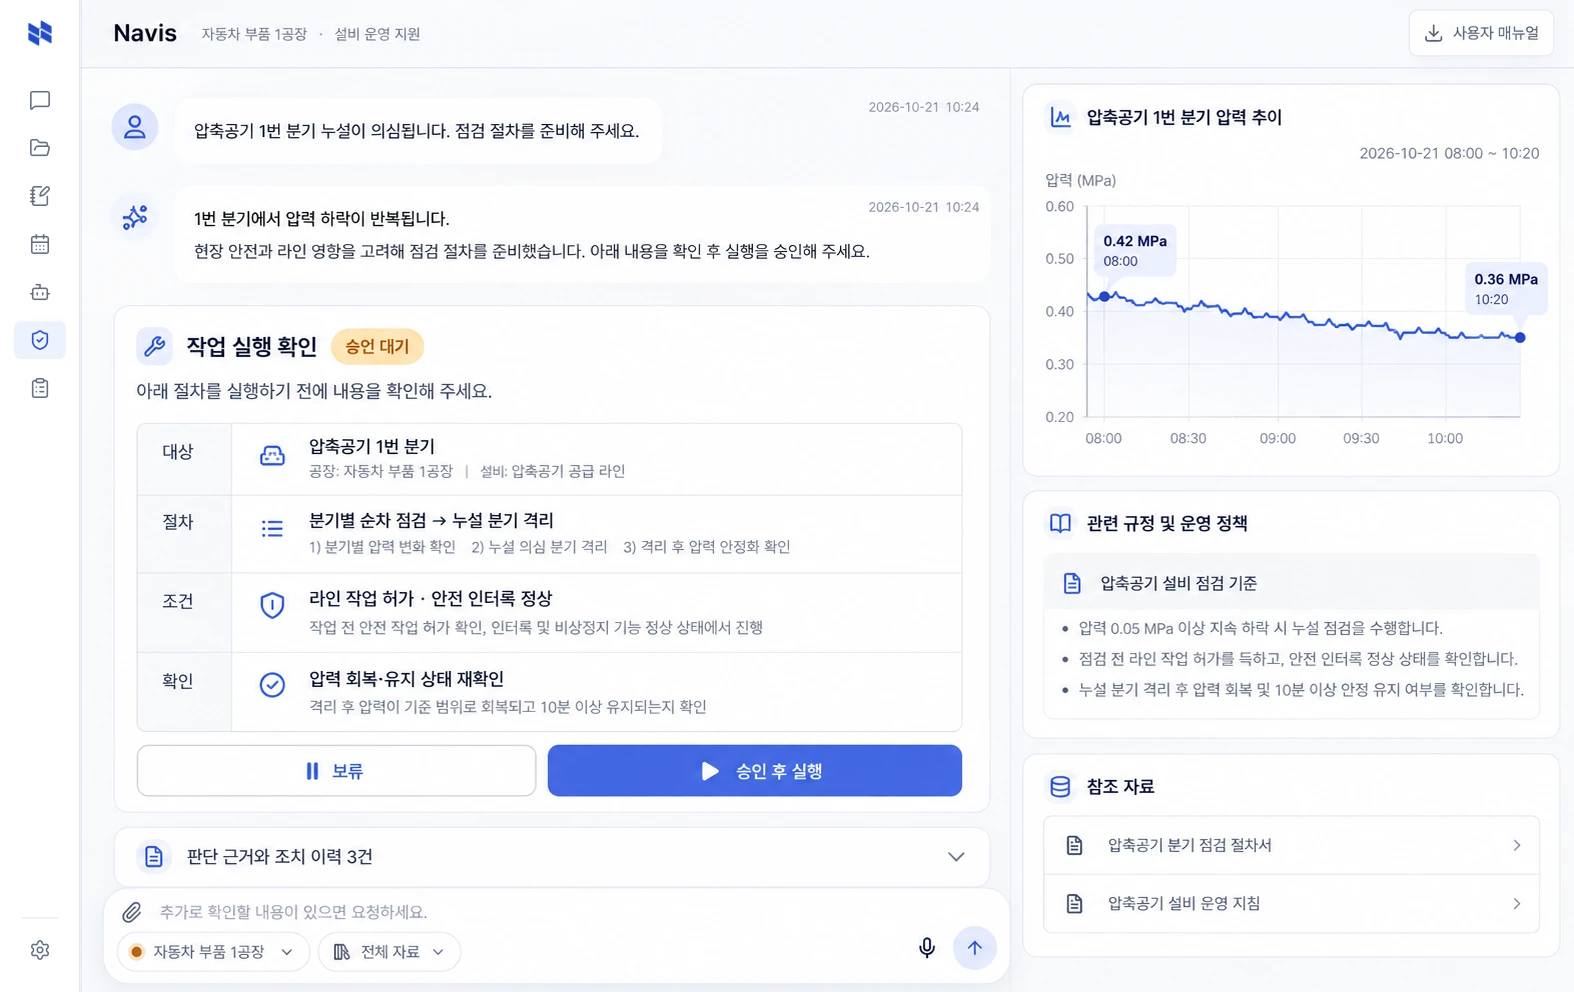
상세 안내
NAZARE에서 기업·사업장별 운영 공간과 팀·사용자의 접근 범위를 설정합니다. 설비 데이터, 현장 노하우, 메뉴와 분석 자원을 어느 범위까지 사용할지 정합니다.
NAVIS는 각 담당 업무에 필요한 자료와 도구를 연결해 사용하도록 구성합니다. 조회 권한과 실행 승인 범위를 나누고, 설비 제어 요청은 관리자의 승인 후 NAZARE로 전달합니다. 새 사업장을 추가할 때도 해당 사업장의 설비·사용자·승인자를 등록해 같은 운영 원칙을 적용합니다.
지역 제조 데이터 허브나 여러 사업장을 위한 공통 기반에서는 데이터를 모으는 것만큼 분리해서 운영하는 일이 중요합니다. NAZARE는 테넌트별 데이터·설정·사용자·분석 리소스 격리와 독립 분석 환경, 목적별 데이터 마트, 파이프라인 이력 관리를 지원합니다.
특정 기업의 조회나 분석 부하가 다른 기업을 압박하지 않도록 리소스 쿼터와 네트워크 정책을 적용하는 구조입니다. 공동 활용할 항목과 각 기업 내부에만 남길 항목을 처음부터 구분해 설계합니다.
저장 데이터는 Parquet Modular Encryption 기반 파일 단위 암호화와 테넌트별 분리 키를 적용하는 구성을 지원합니다. 키의 생성·보관·회수와 조회 권한을 함께 관리하고, 시스템 간 전송에는 TLS 등 암호화 통신을 적용합니다.
VM 자원은 CPU·메모리·디스크 사양을 신청하고 관리자가 승인·할당하는 흐름을 지원 범위에 포함합니다. Linux·Windows 게스트 운영체제와 자원 생성·변경·반납, 할당량·가동 상태 관리가 대상입니다. 실제 가상화 기반과 물리 장비 조달은 구축 범위에서 별도로 정의합니다.
데이터 거래·과금 체계나 통합 ROI 서비스가 필요하다면 별도 서비스 범위를 협의합니다.
함께 시작하기
현재 설비와 데이터 환경, 해결하고 싶은 과제를 알려주시면 연결부터 운영까지 필요한 범위를 함께 검토합니다.